越光科技 | 跨云互联新攻略:华为云与 AWS 的 VPN 连接实战
 前言: 在现代网络架构中,安全和数据流的互联互通至关重要。尤其是当企业在多个云平台之间操作时,如何确保数据的高效、可靠、安全地传输成为一项重要任务。Site-to-Site VPN 是一种连接不同云平台(如华为云和 AWS)的理想解决方案。本文将详细介绍如何通过 Site-to-Site VPN 将华为云和 AWS 网络安全地连接起来,实现无缝的数据交换和跨平台操作。
一、什么是Site-to-Site VPN?
Site-to-Site VPN(站点到站点虚拟专用网络)是一种建立在互联网上的安全加密隧道,用于将两个不同位置的网络连接起来。在云环境中,Site-to-Site VPN 常用于连接不同云平台或本地数据中心与云平台,实现远程网络互联和数据安全传输。
AWS Site-to-Site VPNAWS 提供的 Site-to-Site VPN 服务允许您将 AWS 云中的虚拟私有云(VPC)与您的本地数据中心或另一个云平台(如华为云)安全连接。它通过 AWS VPN 网关和客户网关(Customer Gateway)实现,支持加密的 IPsec 隧道。
华为云 Site-to-Site VPN华为云同样提供 Site-to-Site VPN 服务,允许将华为云的虚拟私有云(VPC)与其他网络(如 AWS)通过加密隧道连接。华为云的 VPN 配置可以通过控制台或者 API 进行操作,支持 IPsec 和动态路由等协议。
二、为什么使用Site-to-Site VPN连接华为云和AWS?
通过 Site-to-Site VPN 将华为云和 AWS 连接,可以实现以下几大优势:
跨云互联: 无论您是在 AWS 还是华为云中运行的应用,通过 VPN,可以轻松实现两者之间的数据传输与资源共享。
数据安全: VPN 连接使用加密隧道来保护数据传输,确保敏感信息在公共互联网中传输时不会被泄露。
高可用性与冗余: AWS 和华为云的 Site-to-Site VPN 都支持多路由和冗余连接,确保连接的稳定性和高可用性。
简化管理: 使用 VPN,可以让多个云平台的网络实现统一管理,减少复杂性并提高效率。
三、如何配置Site-to-Site VPN连接华为云和AWS? 接下来,我们将详细介绍如何设置Site-to-Site连接,以实现华为云与AWS的互联。仅需几个简单的步骤,您便能安全且高效地互联资源。 背景 使用资源:
AWS-region:us-east-1(弗吉尼亚北)VPC:10.0.0.0/16
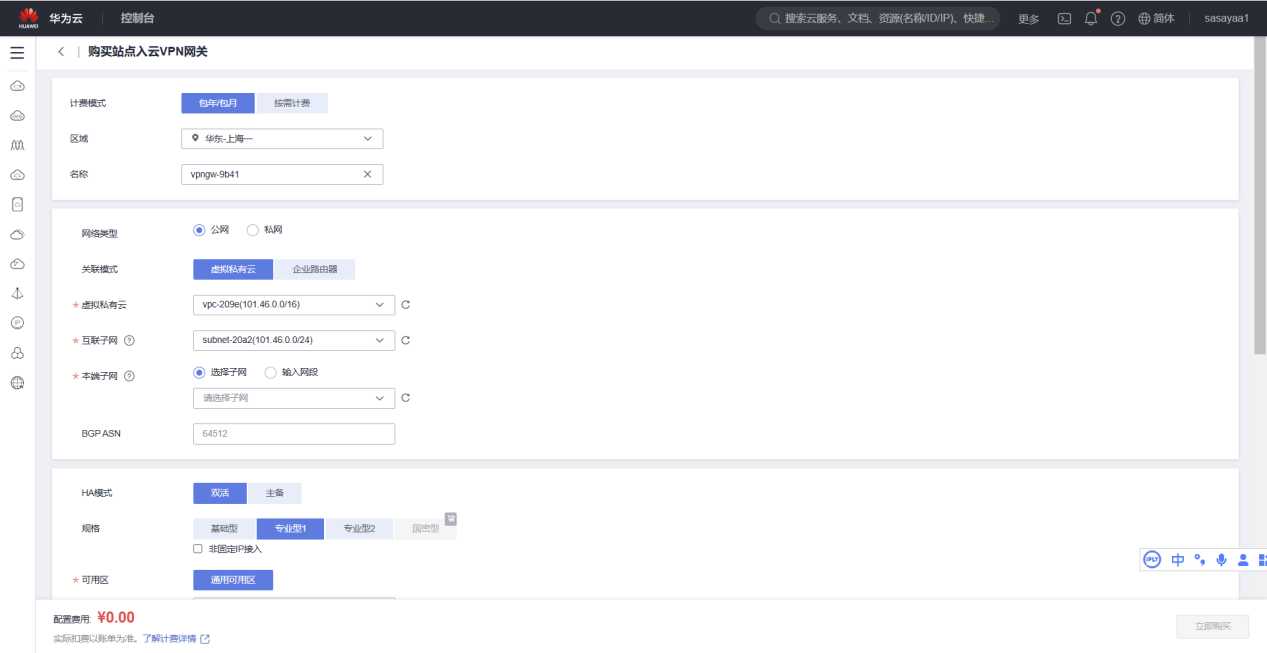
华为云-region:华东-上海一VPC:101.46.0.0/24
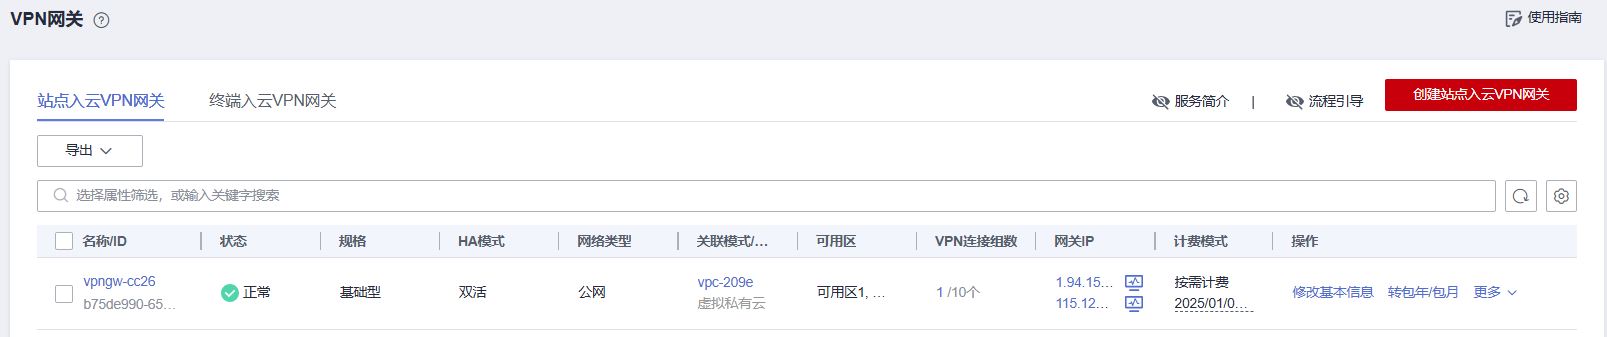
 根据自身需求、资源位置调整,建立成功后如下图
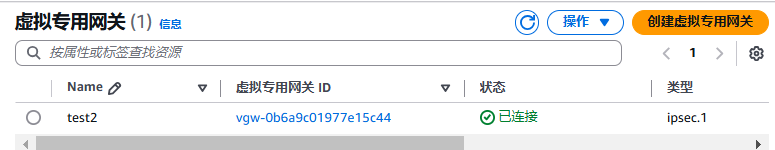
2.2 AWS侧创建虚拟私有网关
PS:创建虚拟私有网关的情况是需要连接到VPC本地资源,跨区域请参考第三部分
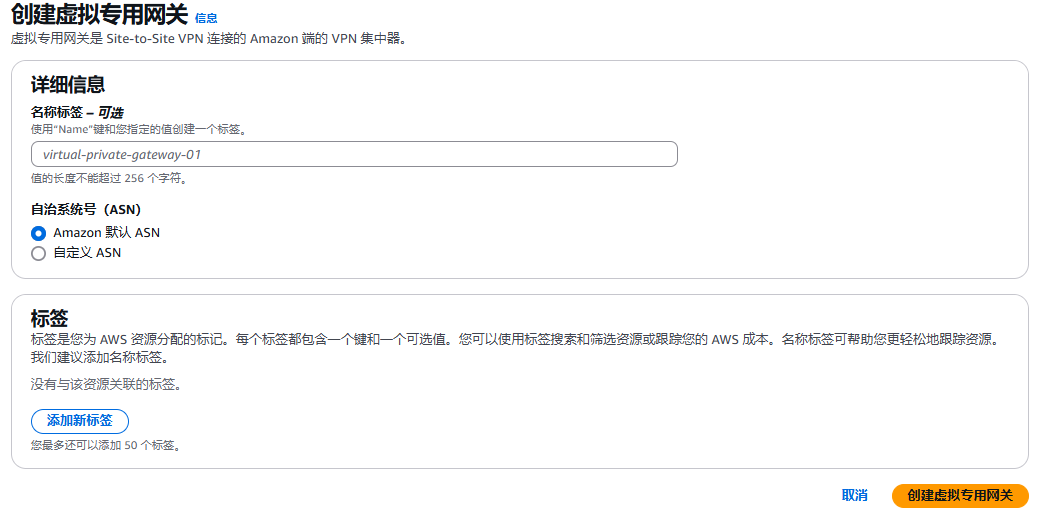 ASN:须跟华为云对端网关同步,可默认,默认为64512建立成功如下图
 2.3AWS侧创建客户网关
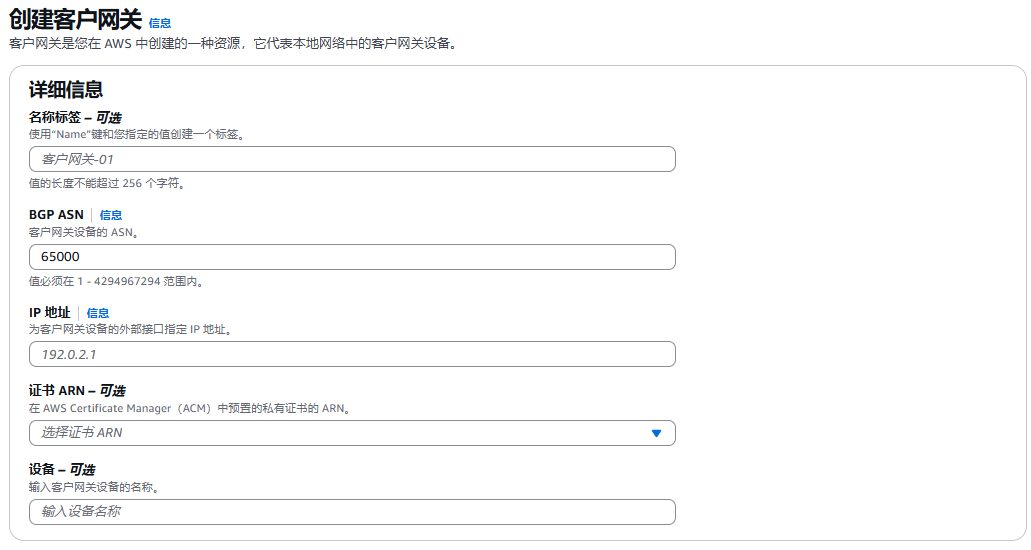
ASN:于华为云侧VPN网关ASN一致,默认65000IP
地址:于华为云侧VPN网关IP地址一致
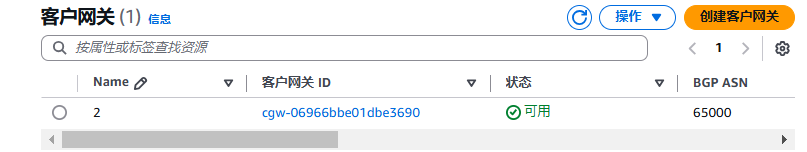
建立成功如下图
 2.4AWS侧建立site to site VPN
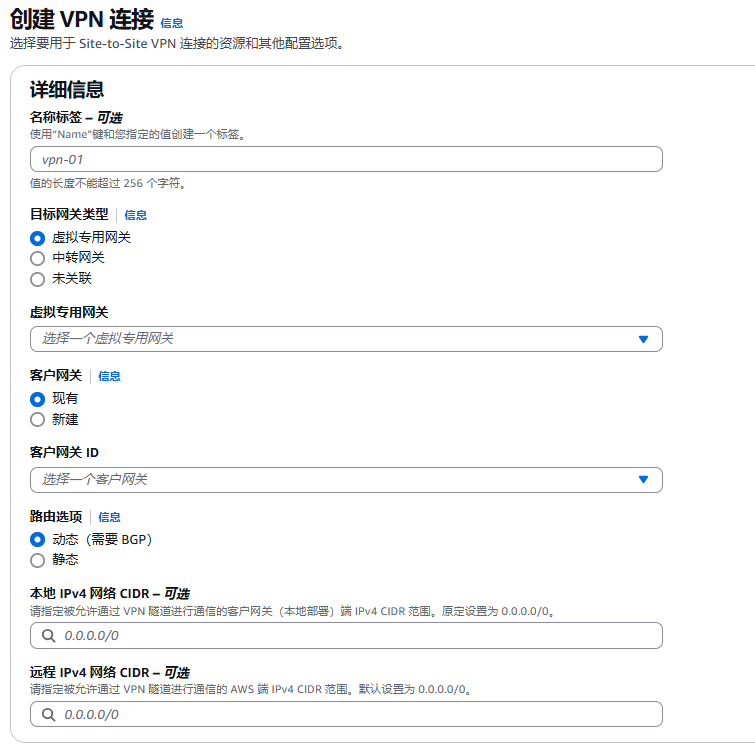
网关类型:根据现有为虚拟专用网关
客户网关:选择已创建路由
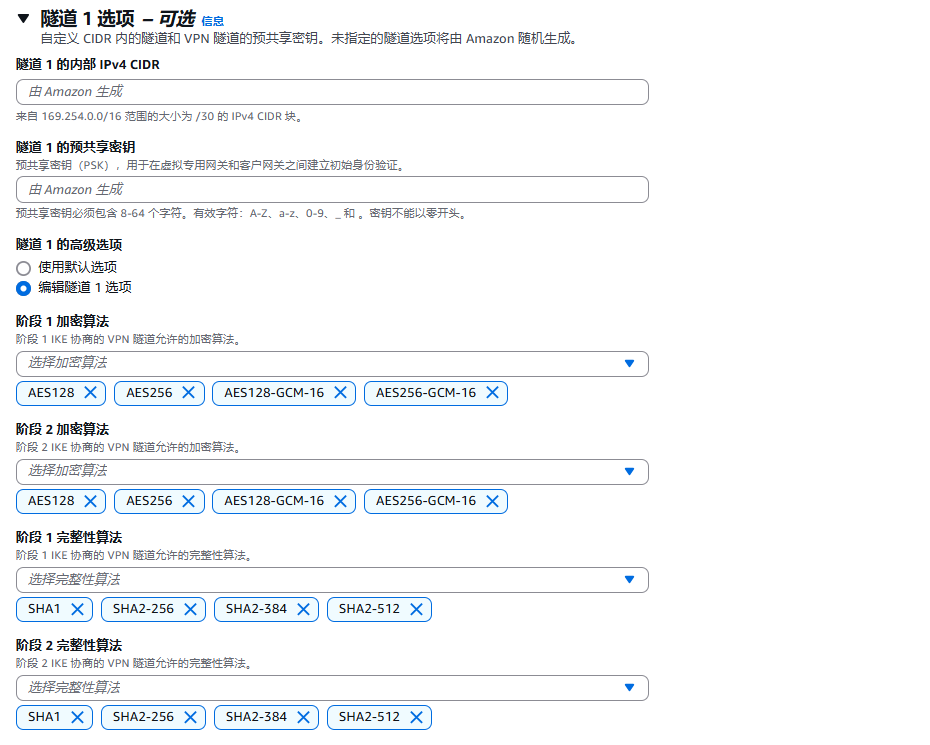
选项:根据需求,须与华为云侧VPN相同
 !
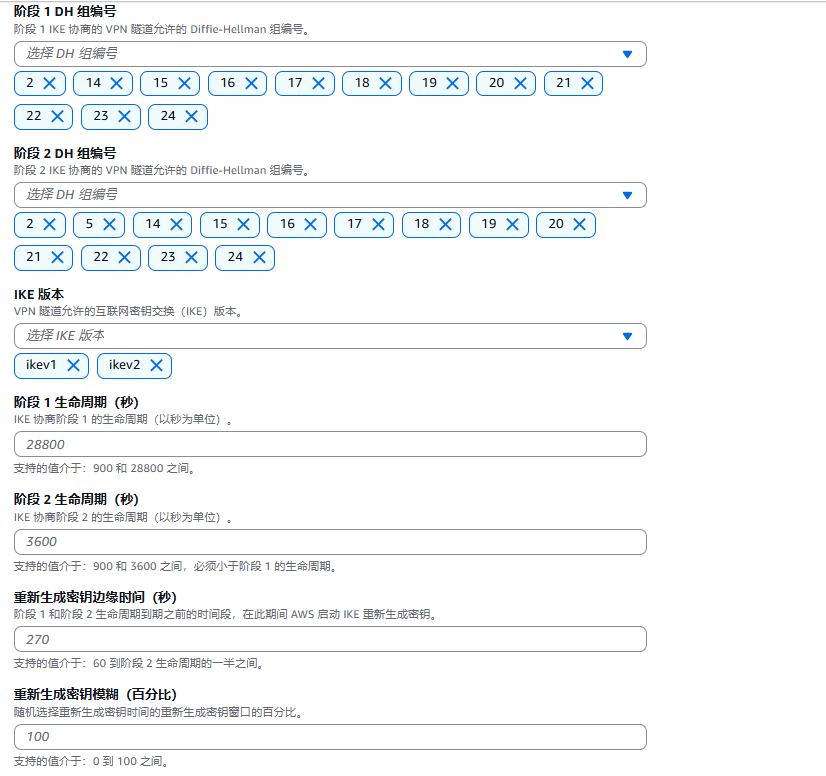
IP:供华为云侧连接的接口,可随机生成
密钥:可随机生成
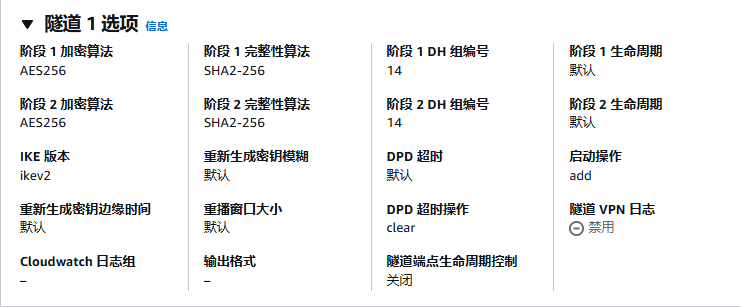
***算法、编号、超时、生命周期...:华为云侧和AWS侧必须一致!且只选一种!***
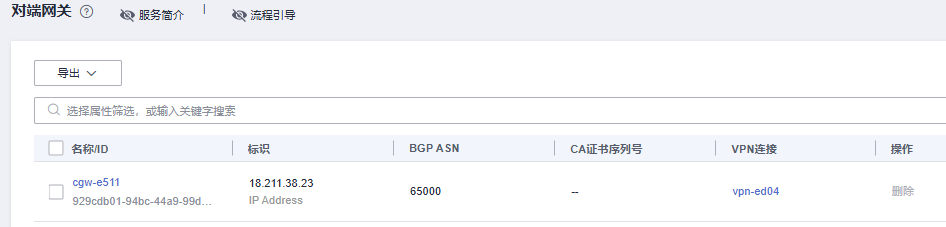
2.5 华为云侧建立对端网关
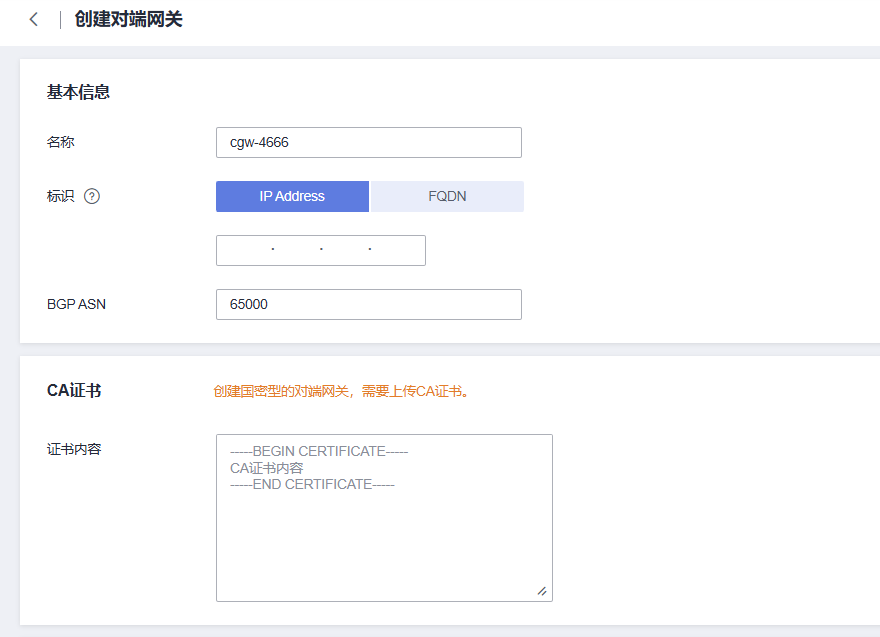
IP:与AWS site to site VPN 隧道外部IP相同
建立完成如图
2.6 华为云侧建立VPN
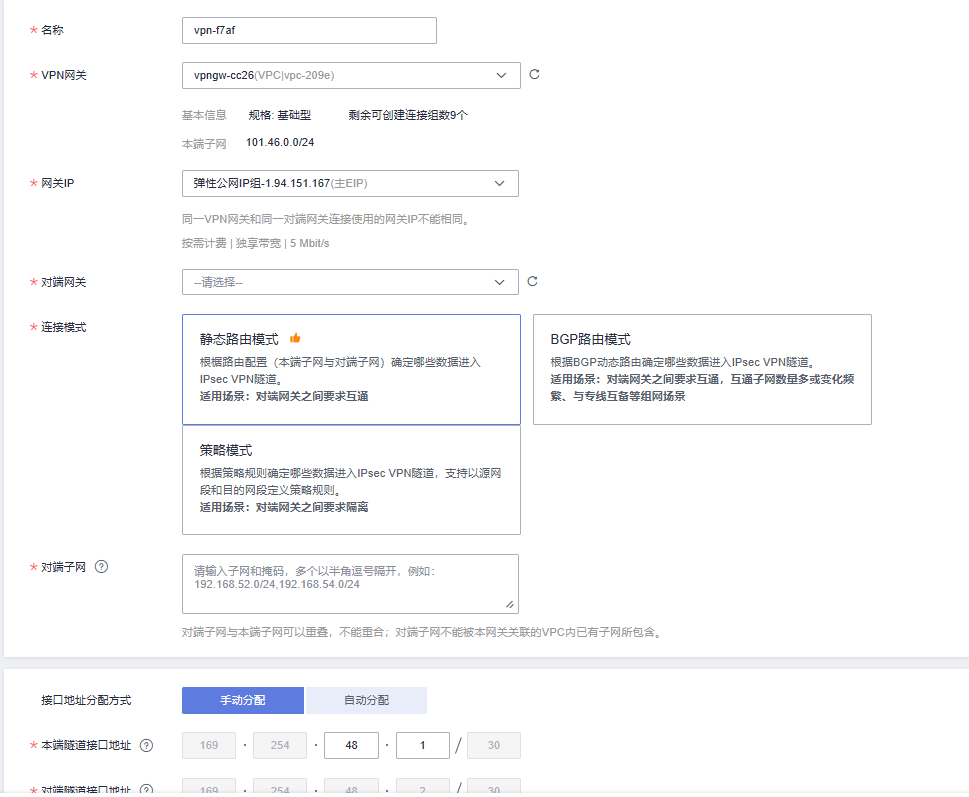
网关IP:华为云VPN网关IP
对端网关:对应2.5创建的对端网关
对端子网:填写AWS侧子网CIDR块接口分配:如下图,需要连接AWS侧隧道1,则对端IP为169.254.99.104/30,其中169.254.99.104、169.254.99.107为广播地址不可使用,所以应本端为169.254.99.106、对端为169.254.99.105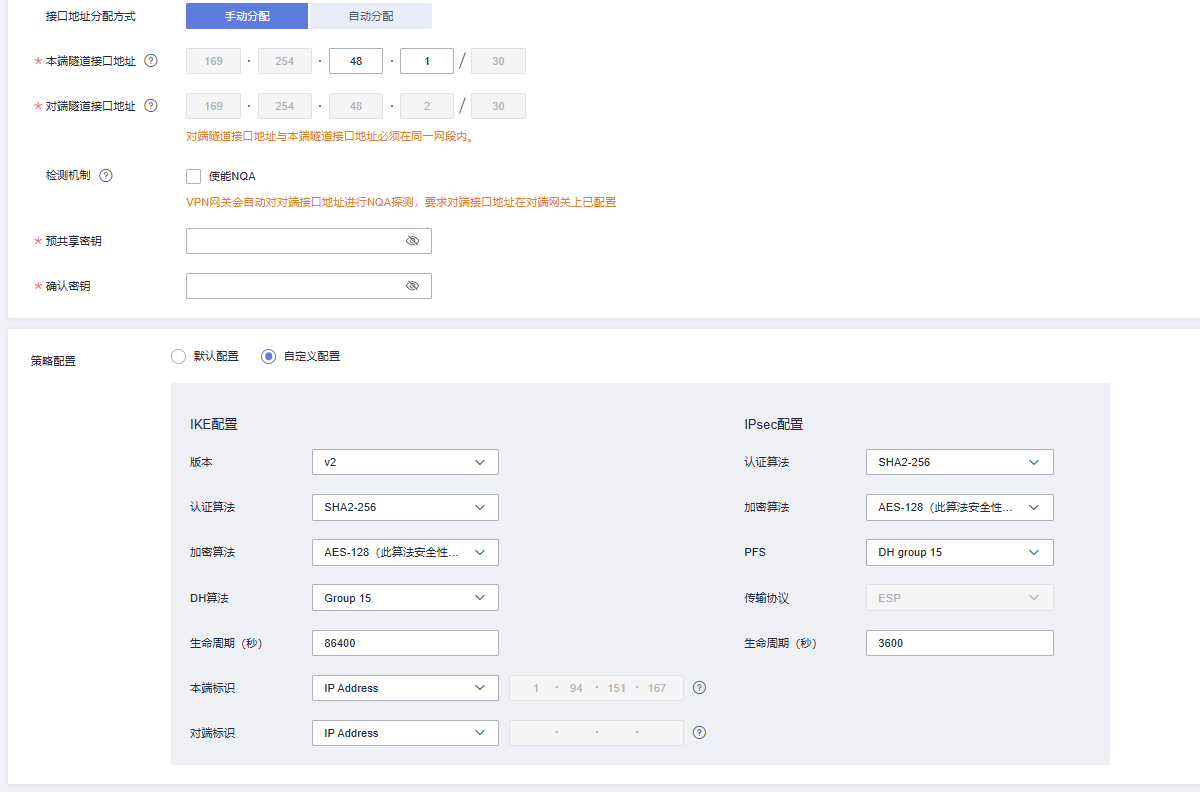
!检测机制:非必要不打开,否则可能无法联通(检测不通过时会丢弃连接)
密钥:AWS侧隧道密钥,可以通过1.AWS侧site to site VPN点击下载配置查看
2.AWS侧site to site VPN点击修改隧道配置查看常规配置:对应AWS侧隧道配置
建立完成如下图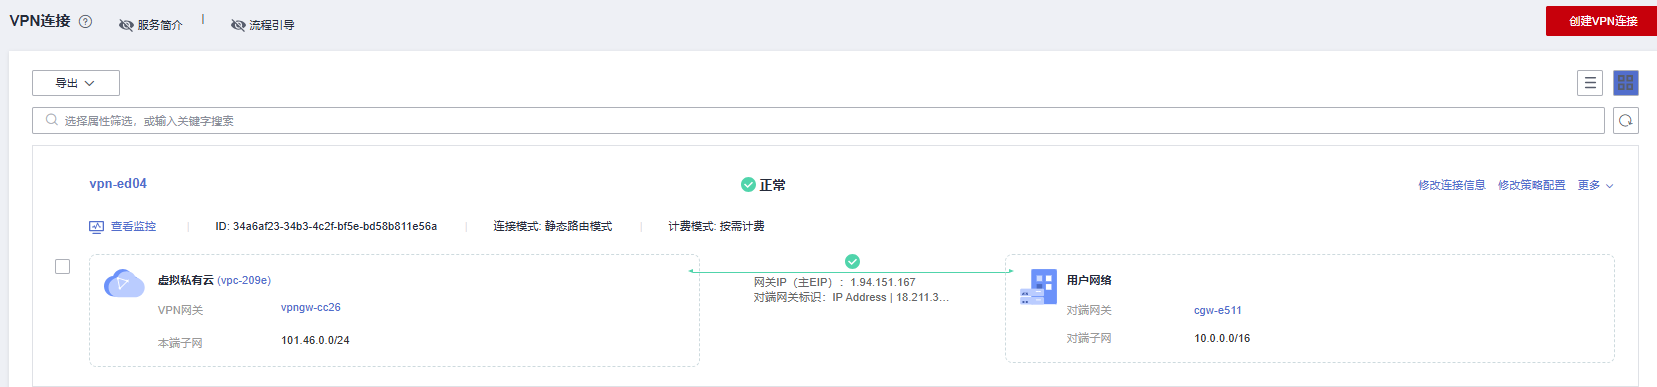
2.7配置路由表、安全组
**AWS 路由表配置**步骤:
打开 AWS 管理控制台,进入 VPC > 路由表。
找到与 VPN 连接的 VPC 子网关联的路由表。
添加路由条目:目标(Destination):华为云的子网范围(例如 10.0.0.0/16)。
下一跳(Target):选择 虚拟私有网关(Virtual Private Gateway, VPG)。
示例配置:
目标
下一跳10.0.0.0/16 vgw-xxxxxxxx
**华为云路由表配置**步骤:
登录 华为云管理控制台,进入 VPC > 路由表。
找到与 VPN 网关关联的 VPC 子网路由表。
添加路由条目:目标地址(Destination):AWS 的子网范围(例如 192.168.1.0/24)。
下一跳(Next Hop):选择 VPN 网关。
示例配置:目标 下一跳192.168.1.0/24 弹性网卡 XXIP (此规则在创建VPN时会自动创建)
2.8 ping通测试
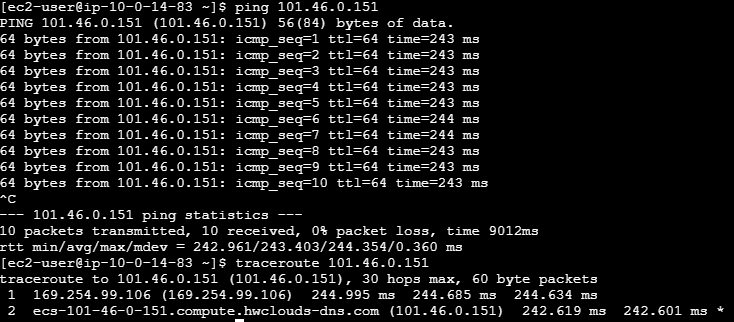
至此,搭建完毕
拓展
本文仅展示华为云与AWS VPC本地资源的联通,实际上可以拓展其他方向,如:
**跨VPC连接**示例:VPC通过tgw沟通,即 VPCA-TGW-VPCB
则创建中转网关,site to site VPN也选择中转网关配合虚拟私有网关使用可以实现华为云访问多个VPC