越光科技 | 解锁 GCP 与 AWS 内网互联秘籍:VPN 搭建全攻略
2025-02-08 17:13 吴涛
41
在云计算的世界里,实现不同云平台之间的内网互联是许多企业和开发者追求的目标。本期技术博客,就为大家详细介绍如何搭建 GCP 与 AWS 的 VPN 连接,让您轻松实现内网互通。
一、gcp2aws vpn搭建
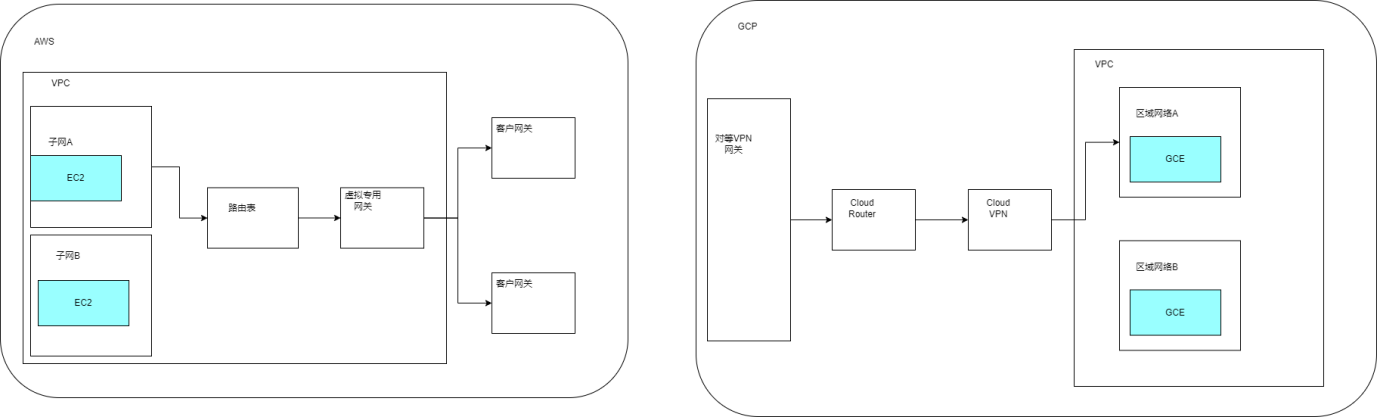
我们需要在 GCP 和 AWS 上分别创建相应的网络组件。整体架构通过 VPN 技术,在 GCP 的 CloudVPN 网关和 AWS 的虚拟私有网关之间建立安全隧道,实现数据的加密传输与内网通信。
二、gcp创建(CloudVPN)网关,路由(Cloud Router)
1.创建 CloudVPN 网关与 Cloud Router
在 GCP 控制台中,进入 Network Connectivity 板块创建 VPN 网关。
Cloud VPN
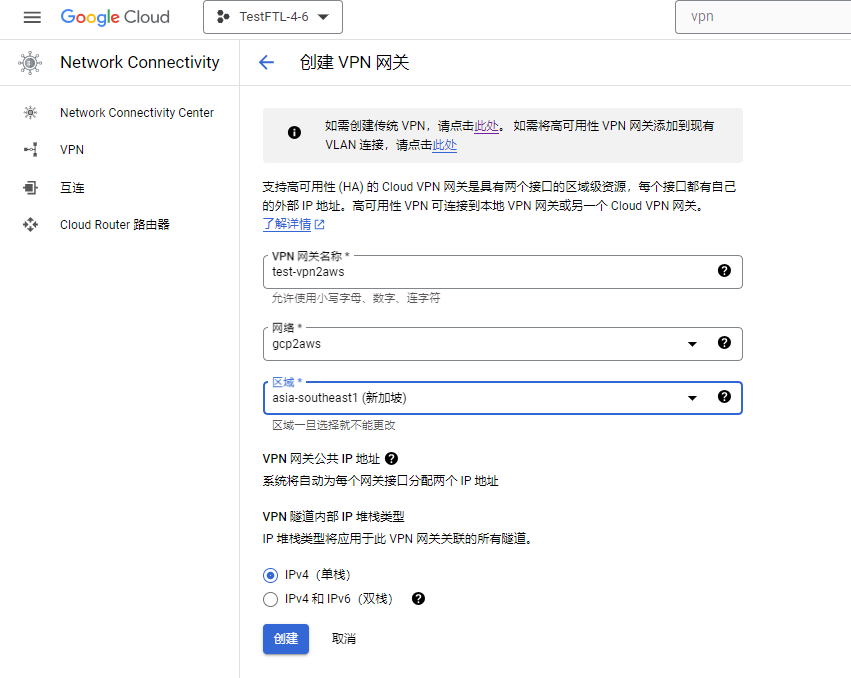
Cloud Router
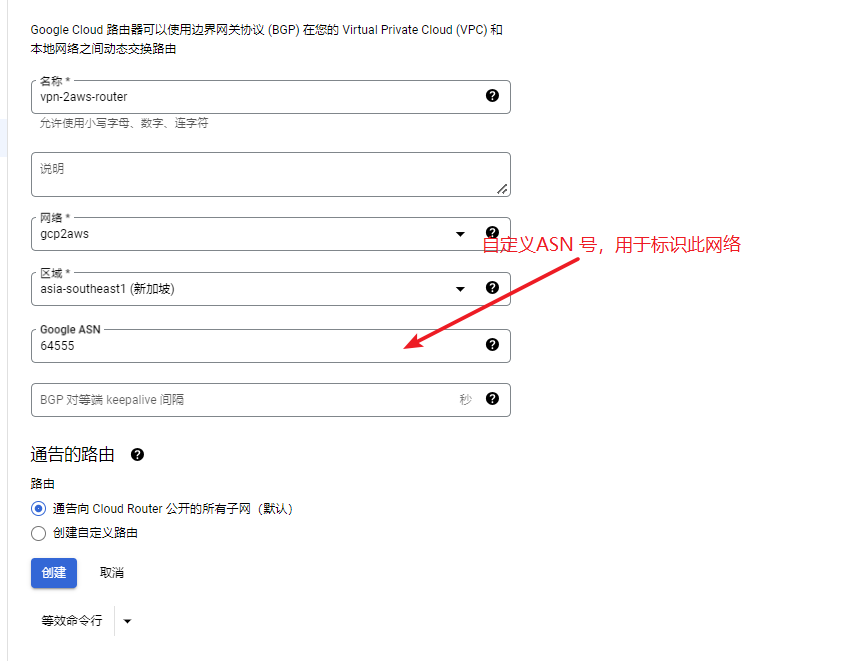
2.aws创建网关,路由
虚拟私有网关(兼具路由)
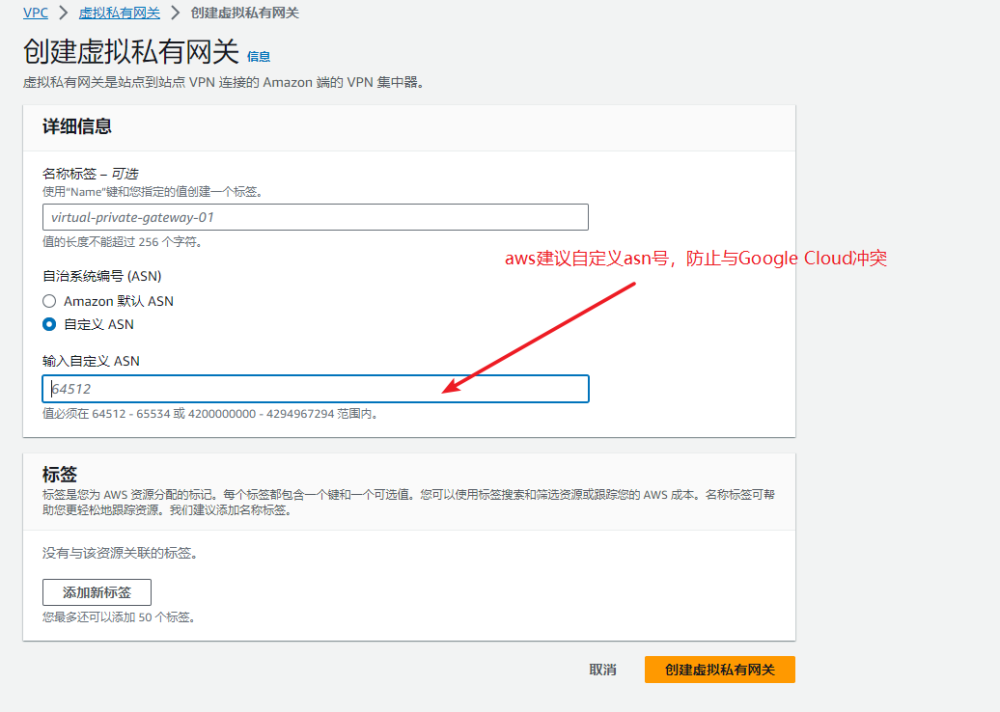
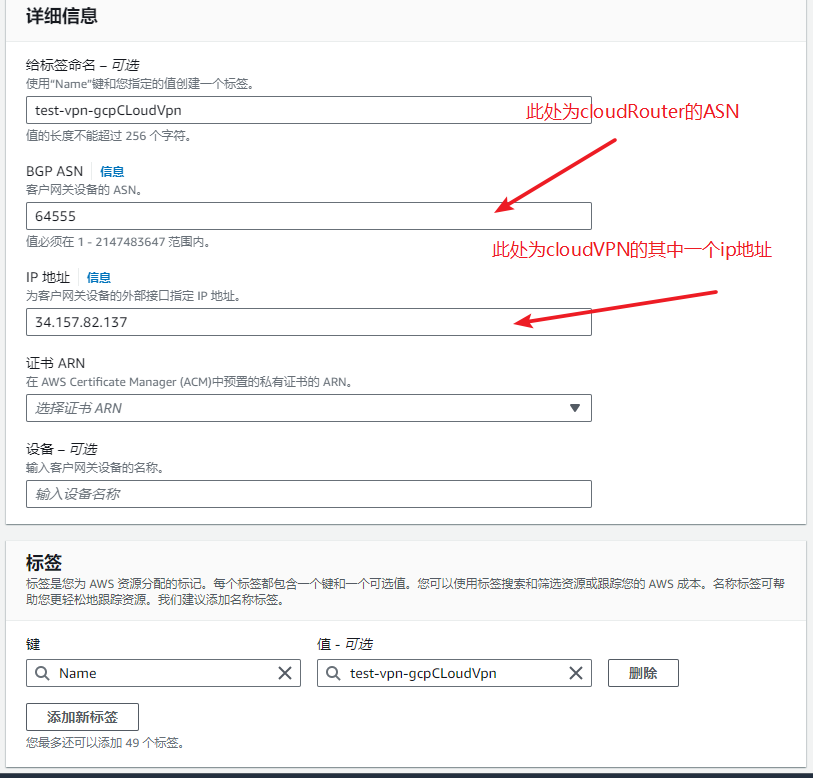
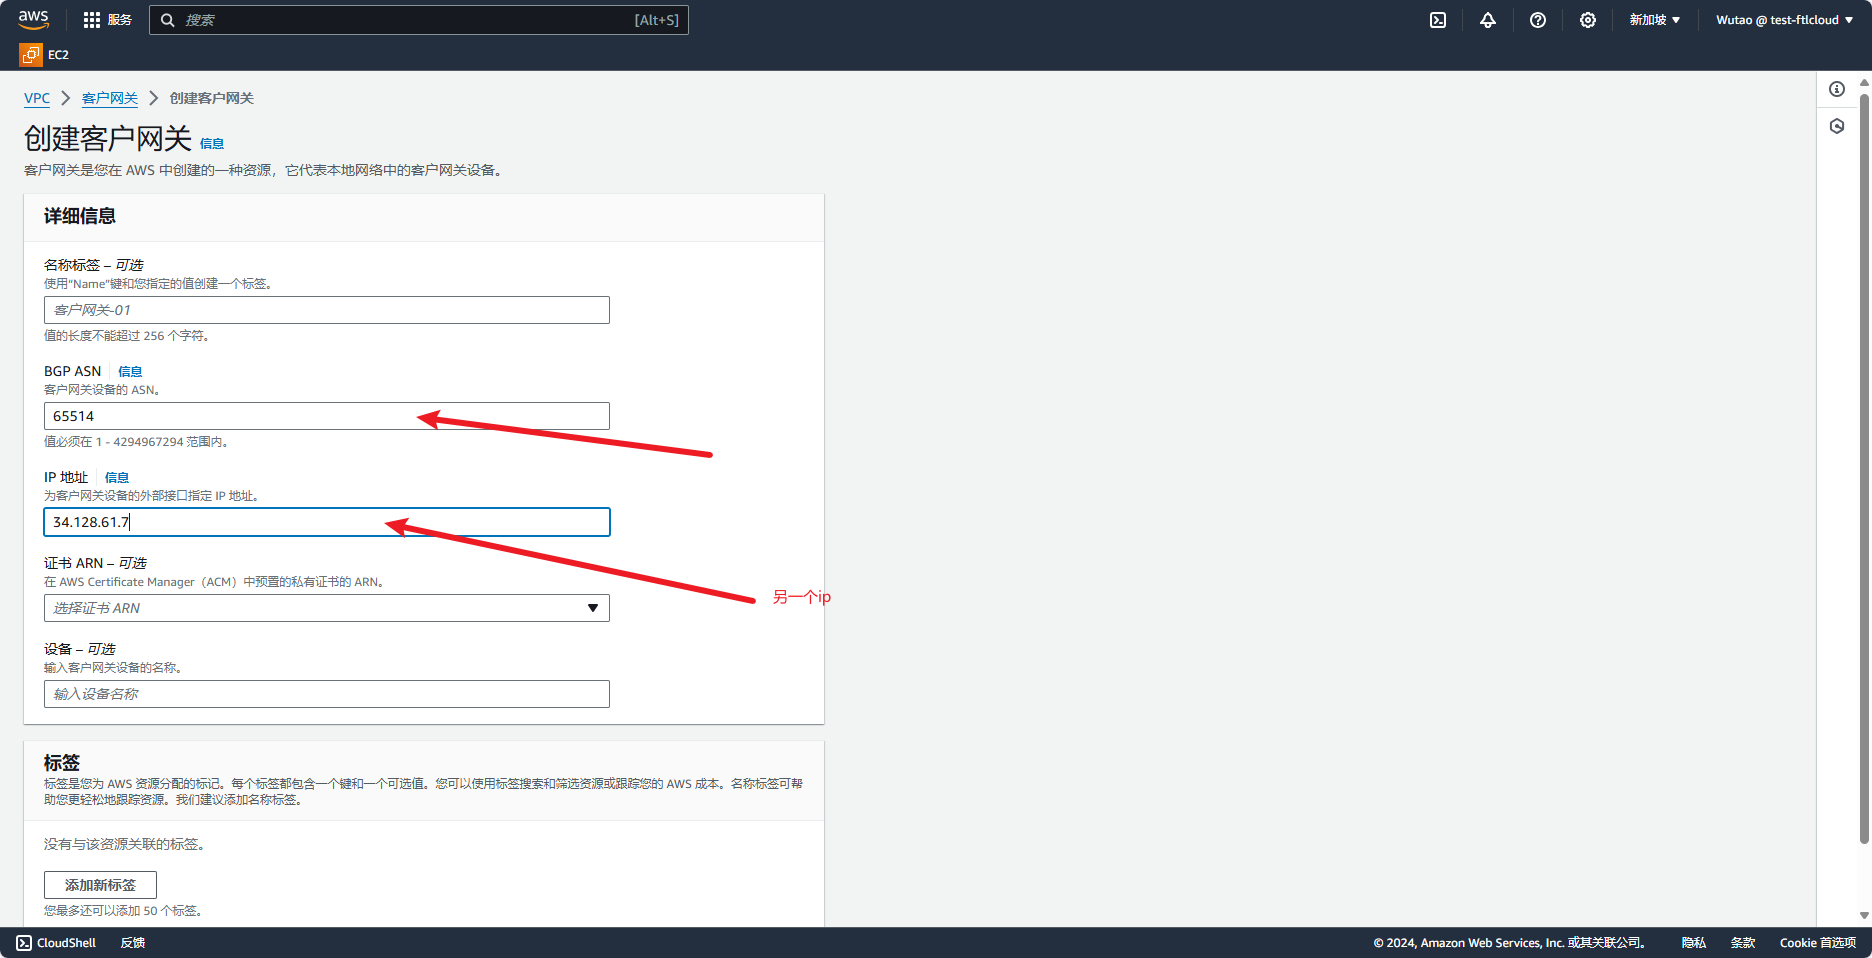
三、AWS设置 GCP 端网关信息(客户网关)
1.创建网关与路由
客户网关(对应gcp的 CLoud Router)
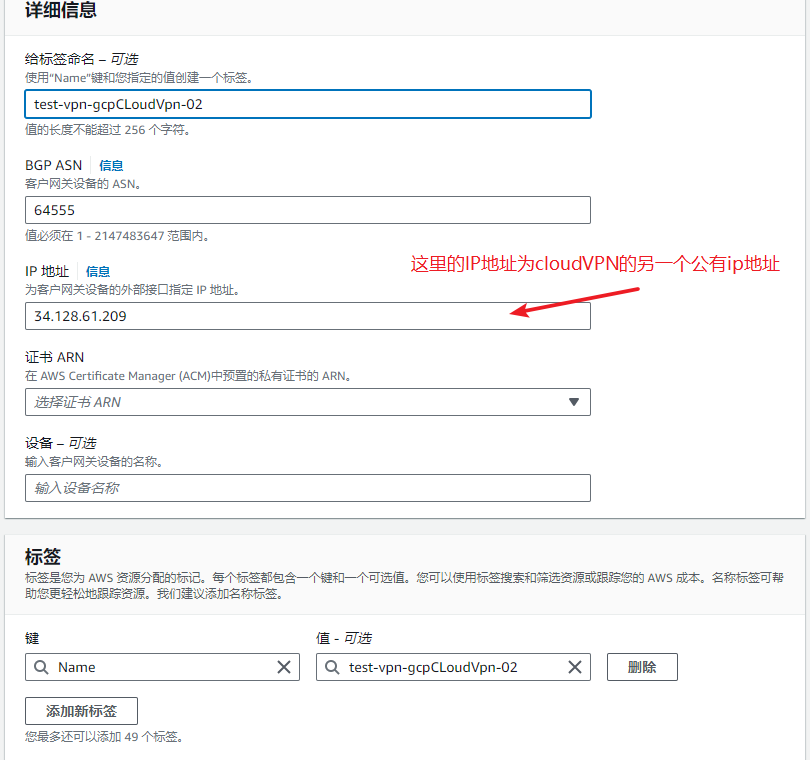
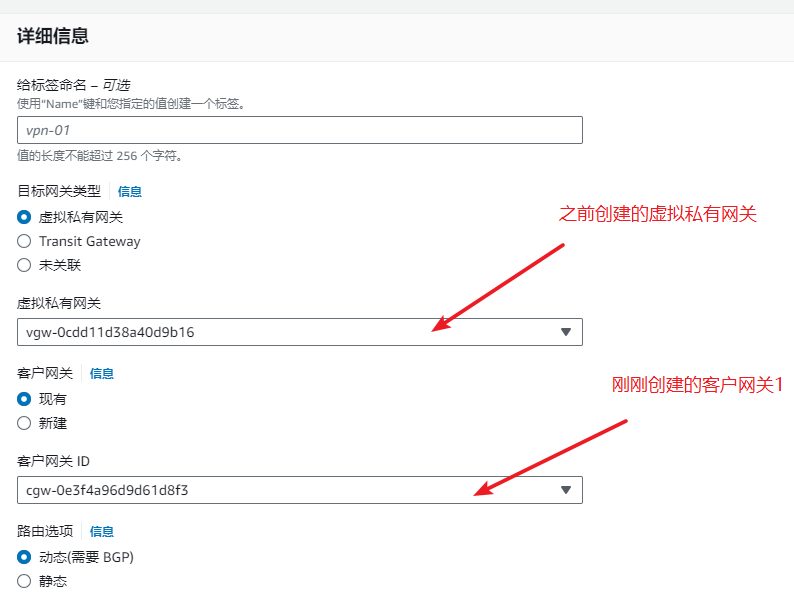
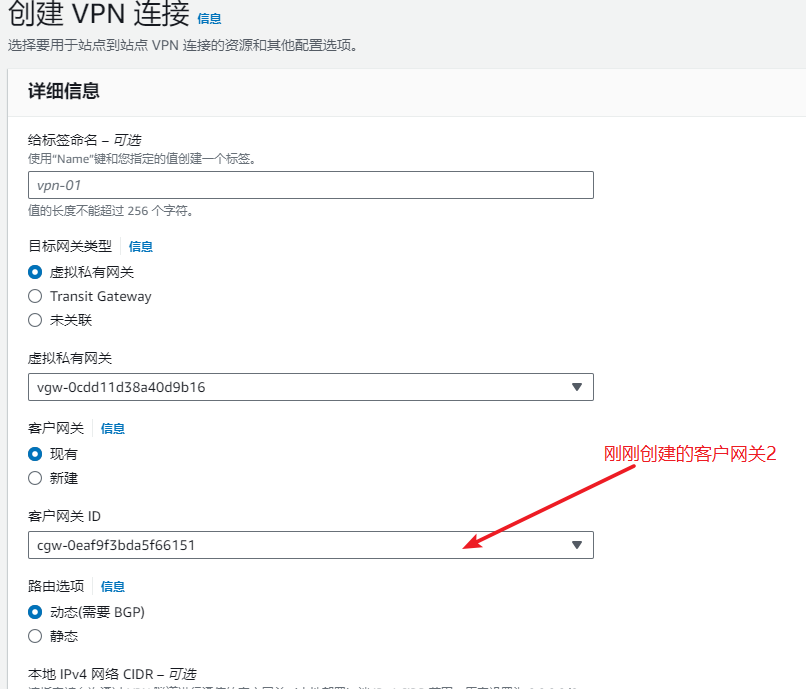
2.aws 设置vpn连接(站点到站点vpn连接)
站点到站点vpn连接(未指定的信息默认即可)
四、GCP设置AWS端网关信息(对等网关)
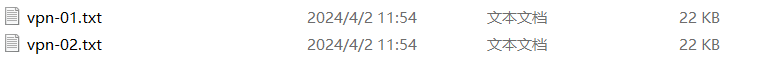
1.获取VPN配置
获取aws两条vpn配置文件(后续都会用到)
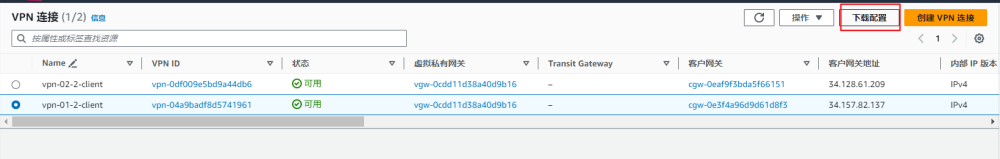
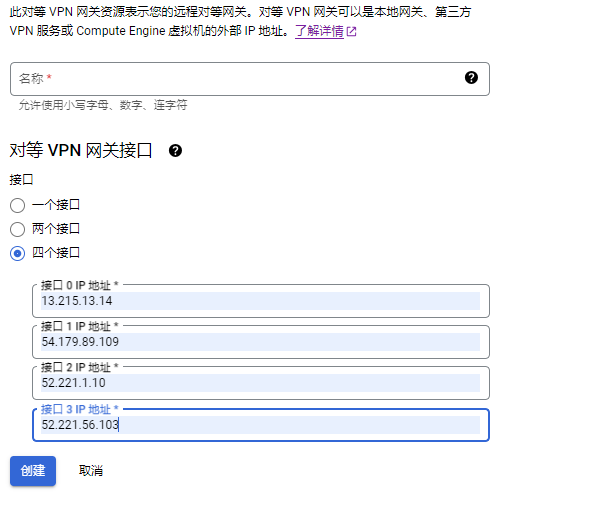
根据vpn信息(公有ip地址)创建对等网关
2. GCP 设置VPN连接
vpn 隧道创建
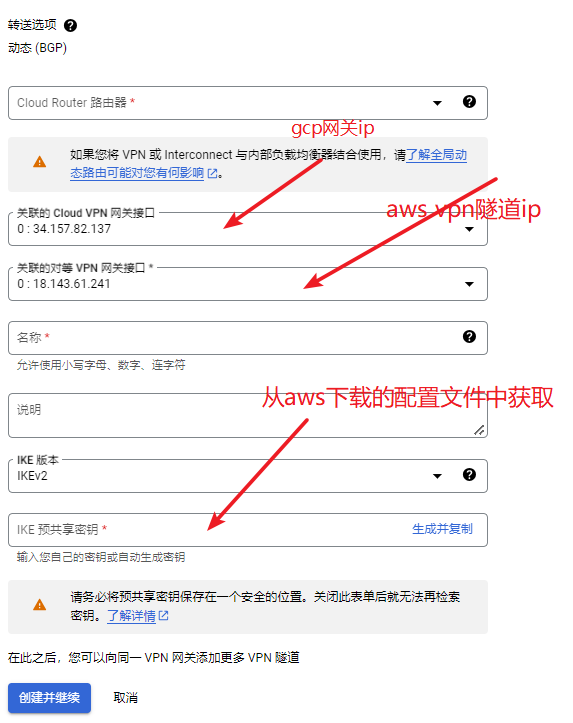
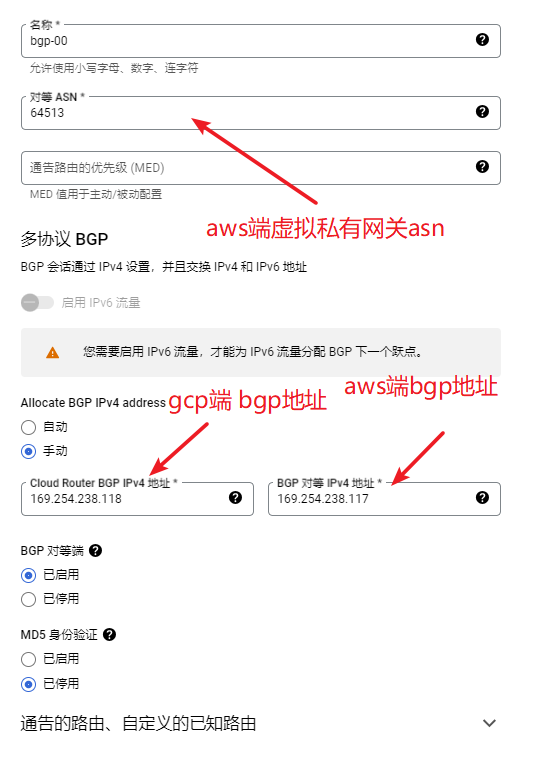
bgp会话设置(其中的bgp两端的ip地址,需要从3.1处下载的配置文件中查询)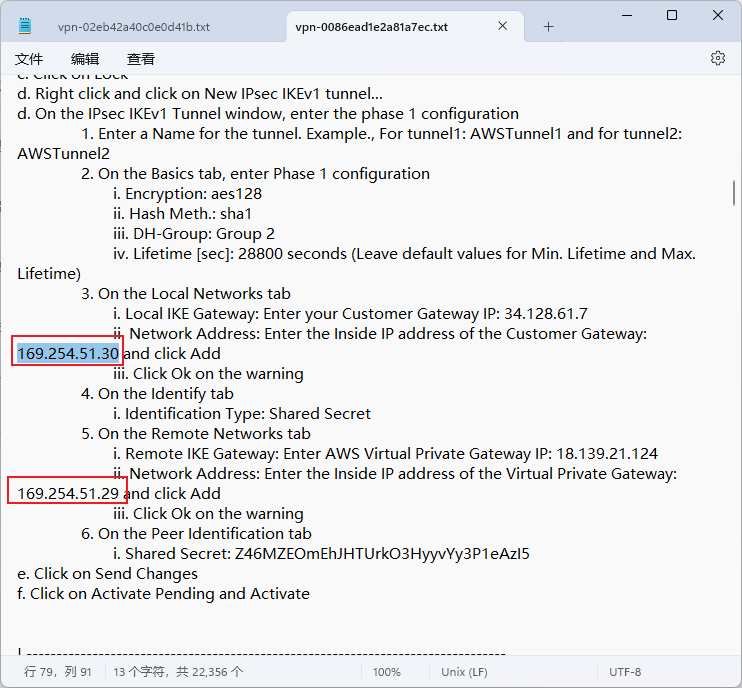
五、AWS设置路由表并关联子网
1.连接VPC路由表
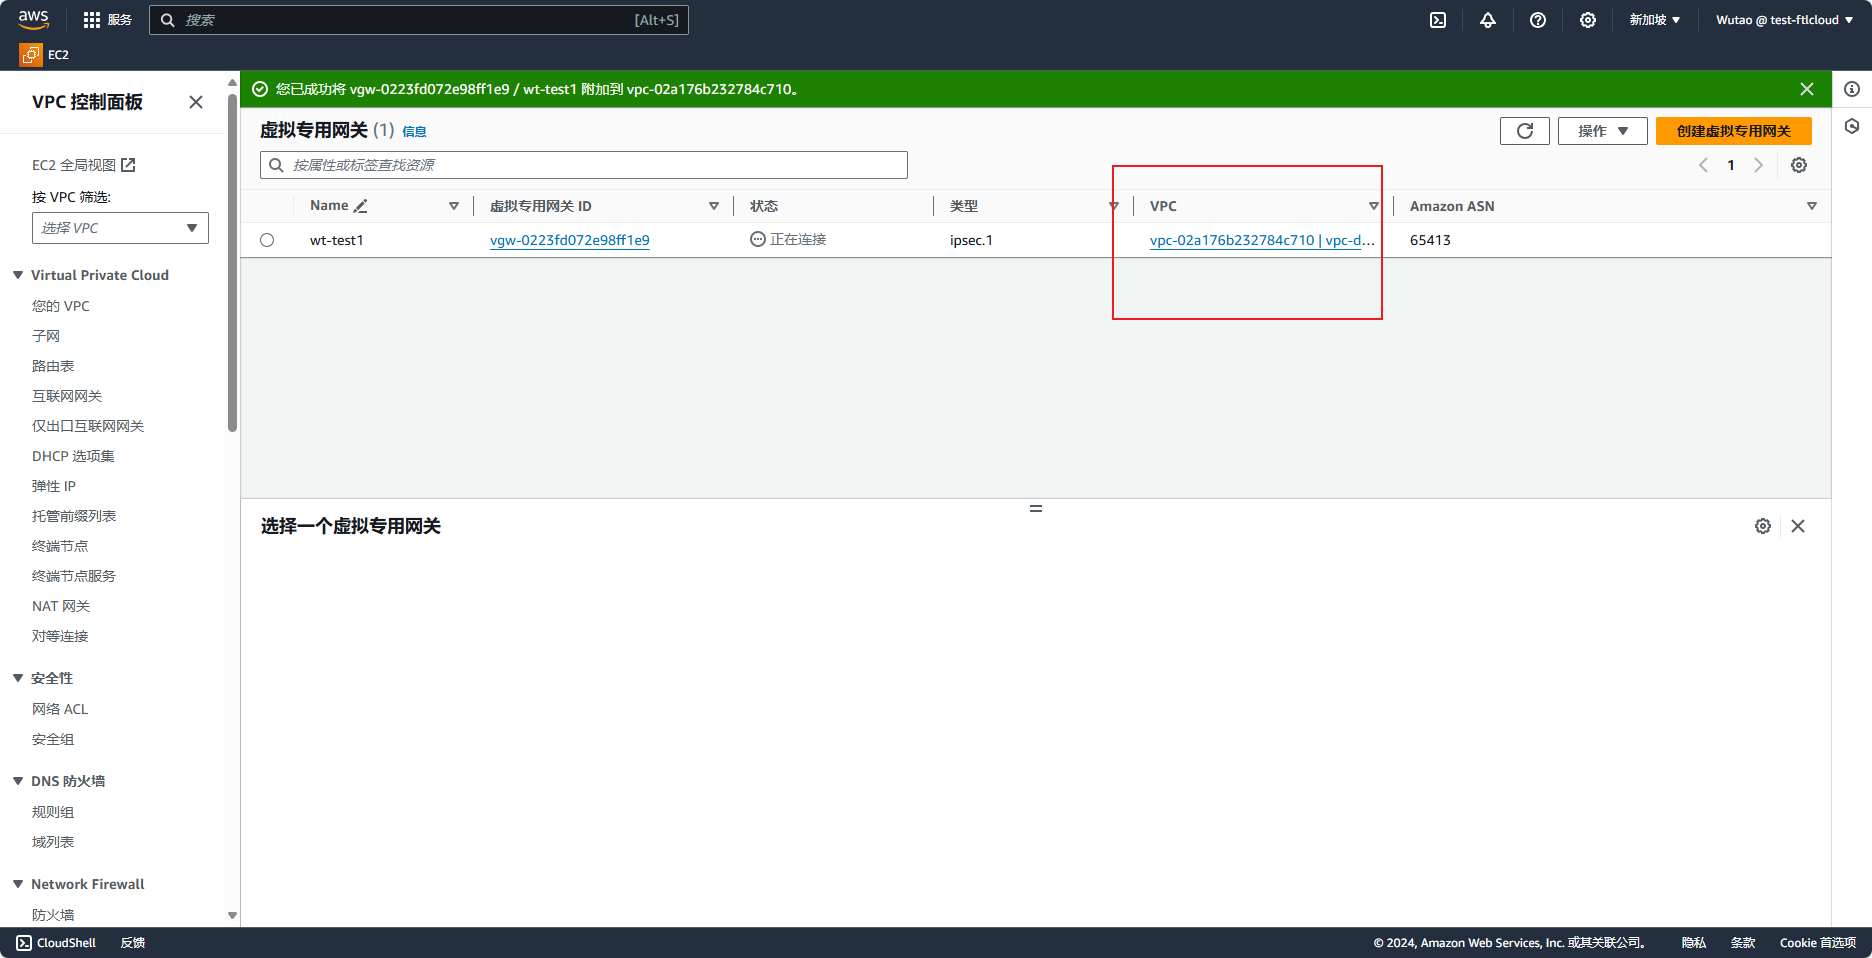
这里要连接vpc路由表才能选到虚拟私有网关
路由到虚拟私有网关 并启用路由传播
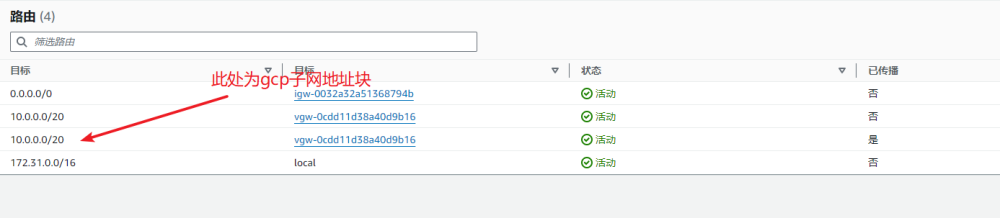
2.gcp设置路由表
gcp 无需设置路由表
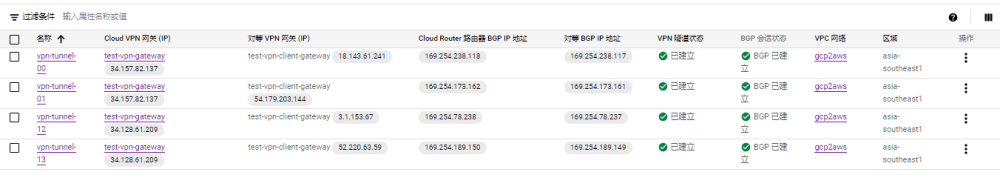
六、VPN隧道-状态正常标志
aws vpn隧道状态
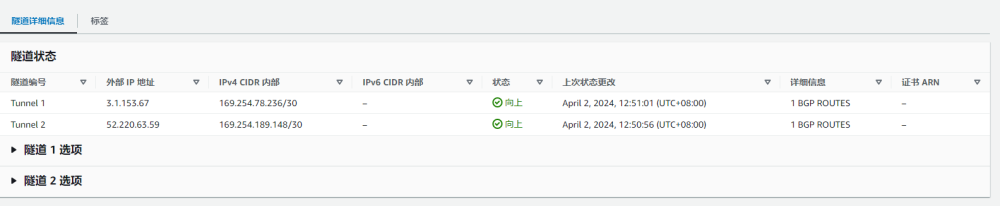
gcp vpn 隧道状态
七、测试vpn连接
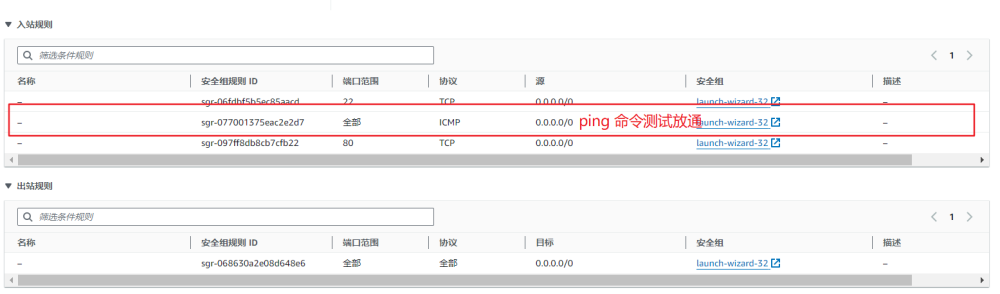
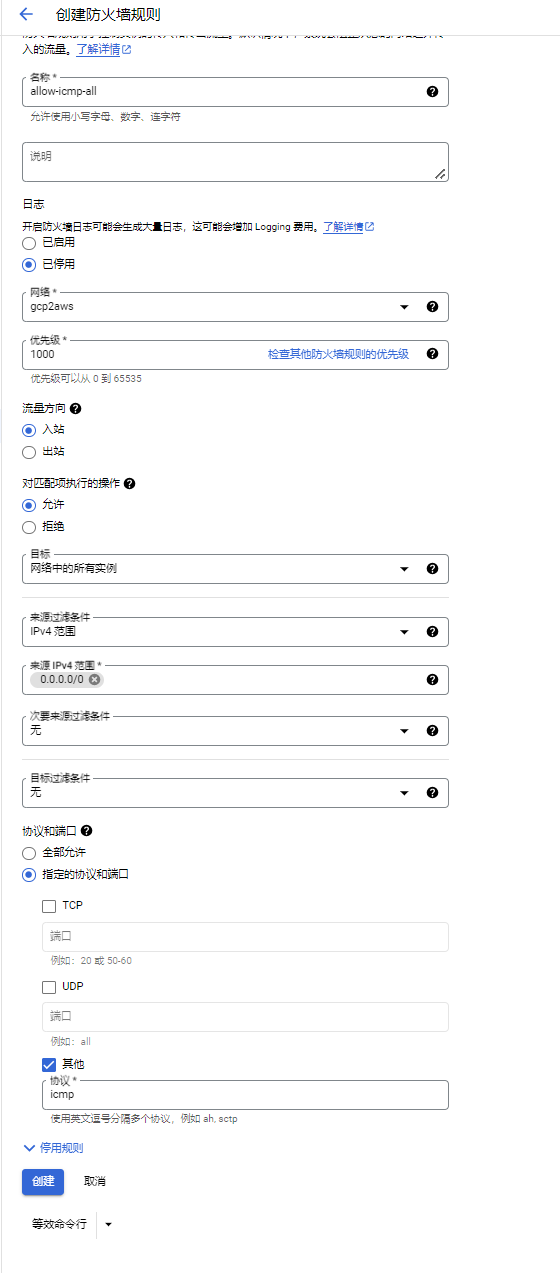
1.放开aws 安全组,gcp防火墙
aws 安全组
gcp 防火墙
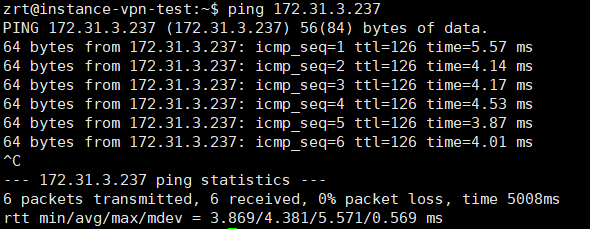
2.ping命令测试
gce ping ec2
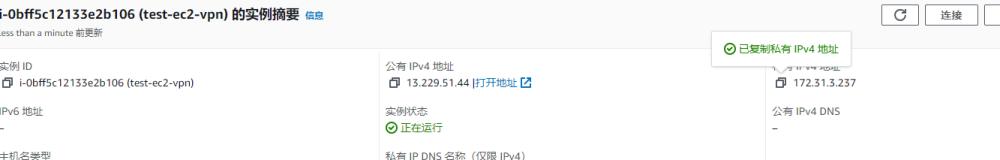
ec2实例信息
测试结果
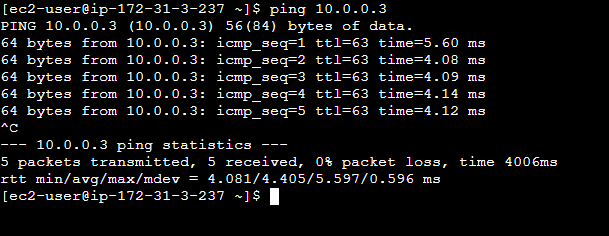
ec2 ping gce
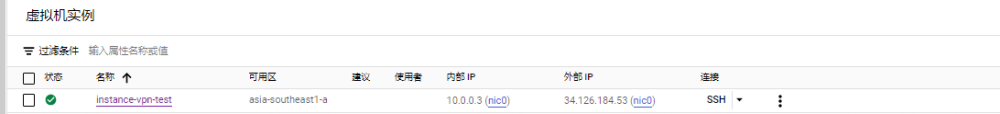
gce 实例信息
测试结果:
声明:此篇为网站原创文章,转载请标明出处链接: https://ftl-cloud.com/sys-nd/71.html
联系我们
电话咨询
13711342725
QQ咨询
微信客服